Direkt zum Inhaltsbereich

„ÄrzteTag“-Podcast

NIS-2: Was müssen Praxen und Kliniken in Sachen IT-Sicherheit tun, Dr. Grosmann?

Die sogenannte NIS-2-Richtlinie aus Brüssel wird schon bald neue Anforderungen für große Arztpraxen und MVZ bringen. Im Podcast erläutert Rechtsanwalt Dr. Patrick Grosmann, wer was bis wann tun muss.
Hauke GerlofVon Hauke Gerlof Veröffentlicht:

An dieser Stelle finden Sie Inhalte aus Podigee Um mit Inhalten aus Podigee und anderen sozialen Netzwerken zu interagieren oder diese darzustellen, brauchen wir Ihre Zustimmung. Ich bin damit einverstanden, dass mir Inhalte aus Sozialen Netzwerken und von anderen Anbietern angezeigt werden. Damit können personenbezogene Daten an Drittanbieter übermittelt werden. Dazu ist ggf. die Speicherung von Cookies auf Ihrem Gerät notwendig. Weitere Information dazu finden Sie hier.

Praxen und MVZ mit mehr als 50 Mitarbeitern oder mehr als zehn Millionen Euro Jahresumsatz haben zu ihrer IT-Sicherheit schon bald neue Regeln zu beachten: Die zweite EU-Richtlinie zur Netzwerk- und Informationssicherheit soll noch in diesem Herbst in nationales Recht umgesetzt werden.

Technisch, so beschreibt es Dr. Patrick Grosmann im „ÄrzteTag“-Podcast, sei die neue Richtlinie weniger spezifisch als die bisher bereits geltende IT-Sicherheitsrichtlinie der Kassenärztlichen Bundesvereinigung. Es gehe eher um organisatorische Maßnahmen, um Risikomanagement und um „geeignete technische Maßnahmen“, die zu ergreifen seien, um den Anforderungen gerecht zu werden.
Lesen sie auch

Im Podcast geht der Rechtsanwalt und zertifizierte Datenschutzbeauftragte aus Frankfurt am Main darauf ein, wie die Betroffenheitsgrenzen zu verstehen sind, wie MVZ-Verbünde, die in einer GmbH zusammengeschlossen sind, gewertet werden, welche Mitarbeiterinnen und Mitarbeiter möglicherweise nicht mitgezählt werden müssten – und warum sich Gesundheitseinrichtungen generell immer wieder mit den Problemen der Cybersicherheit befassen müssen.

Großpraxen und MVZ, die unter das neue Recht fallen könnten, müssten zunächst eine Betroffenheitsprüfung machen und, falls sie betroffen sind, sich dann beim Bundesamt für Sicherheit in der Informationstechnik registrieren, so Grosmann weiter im Gespräch. Zu beachten seien auch neue Meldepflichten bei Hackerangriffen, die zu den Meldepflichten beim Datenschutzbeauftragten aus der Datenschutzgrundverordnung hinzukommen, berichtet der Rechtsanwalt.

Er führt auch weiter aus, was unter einem angemessenen Risikomanagement und unter „geeigneten technischen Maßnahmen“ zu verstehen sei; er erklärt zudem, welche Bedeutung die NIS-2-Richtlinie in der Lieferkette einer BAG oder eines MVZ in diesem Zusammenhang hat, und er schätzt ab, wie hoch der Aufwand für eine MVZ-Gruppe sein könnte – und warum es sich am Ende dennoch lohnen könnte, den zusätzlichen bürokratischen Aufwand zu betreiben: Denn wer sich gut gegen Angriffe schützt, spart am Ende jedenfalls die weit höheren Kosten der Schadensbeseitigung ein. Das hätten die vergangenen Jahre zur Genüge gezeigt bei Hackerangriffen auf Einrichtungen im Gesundheitswesen. (Dauer: 29:43 Minuten)

Lesen sie auch
Das könnte Sie auch interessieren
An der Frankfurt School of Finance & Management im Norden der Mainmetropole wird auch in diesem Jahr der Tag der Privatmedizin 2026 ausgerichtet. Die Veranstaltung ist für den 21. November angesetzt. (Archivbild)

© Frankfurt School of Finance & Management

Update

Praxiswissen und Innovation

Privatmedizin: Anregungen für die Praxis in Frankfurt am 21. November

Logo Cardisio

© Cardisio

Cardisio

Cardisiographie mit LVEF-Erkennung

Kooperation | In Kooperation mit: Tag der Privatmedizin
Kommentare
Sonderberichte zum Thema
Leitliniengerechte Therapie mit DiGA

© Paolese / stock.adobe.com (Model mit Symbolcharakter)

Neuer Therapieansatz bei erektiler Dysfunktion

Leitliniengerechte Therapie mit DiGA

Sonderbericht | Mit freundlicher Unterstützung von: Kranus Health GmbH, München

Weniger Bürokratie

Wie nützt Digitalisierung?

Sonderbericht | Mit freundlicher Unterstützung von: Verband forschender Pharma-Unternehmen (vfa)
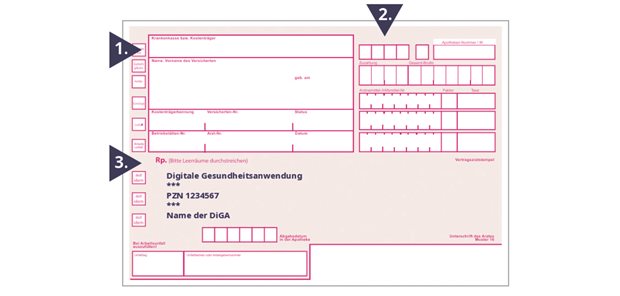
Muster 16. DiGA-Verordnungen sind als „Gebühr frei“ zu kennzeichnen (1). Im BVG-Feld (2) steht eine „6“, wenn nach Bundesversorgungs- oder -entschädigungsgesetz Anspruch auf die Verordnung besteht. Im Verordnungsfeld (3) darf maximal eine DiGA verordnet werden. Anzugeben sind „Digitale Gesundheitsanwendung“, die PZN und der Name der jeweiligen DiGA [7].  Pfizer Deutschland GmbH

© Pfizer Deutschland GmbH

Chronischer Schmerz: Digitalisierung hält Einzug

Sonderbericht | Mit freundlicher Unterstützung von: Pfizer Pharma GmbH, Berlin
Vorteile des Logins

Mit unserem kostenloses Login erhalten Ärztinnen und Ärzte, Medizinstudierende sowie Fachkräfte im Gesundheitswesen vollen Zugriff auf unsere medizinischen und praxisrelevanten Inhalte.

Haben Sie schon unsere Newsletter abonniert?

Von Diabetologie bis E-Health: Unsere praxisrelevanten Themen-Newsletter.

Jetzt neu jeden Montag: Der Newsletter „Allgemeinmedizin“ mit praxisnahen Berichten, Tipps und relevanten Neuigkeiten aus dem Spektrum der internistischen und hausärztlichen Medizin.

Top-Thema: Erhalten Sie besonders wichtige und praxisrelevante Beiträge und News direkt zugestellt!

Newsletter bestellen »

Top-Meldungen

Anstoß zur Diskussion

Darmkrebs: Ist die koloskopische Überwachung falsch aufgestellt?

Lesetipps
Symbolbild eines Darms mit einer Lupe

© kirania / Generated with AI / Stock.adobe.com

Wandel der postoperativen Therapie

Morbus Crohn: Biologika senken das Rezidivrisiko nach Darmresektion

Sicht eines Patienten mit AMD: Das zentrale Sehen ist stark eingeschränkt durch einen dunklen Fleck.

© Tunatura - stock.adobe.com

AMD-Prävention

Altersabhängige Makuladegeneration: Leitlinie gibt Empfehlungen zum Screening